宽柔中学 · 教职人员培训

网络钓鱼安全意识分享会

时长
50 分钟内容 + 10 分钟问答
对象
教职与行政人员
  1. 01诈骗案例
  2. 02网络钓鱼
  3. 03恶意软件
  4. 04密码安全
  5. 05社会工程
  6. 06表姑被骗
  7. 07被骗了怎么办
  8. 08总结

自我介绍

黄泽钧
  • 中学宽柔中学校本部,高三理 2,2015 年毕业
  • 大学University of Sheffield,MEng Software Engineering,2020 级全系第一名毕业
  • 职业AlphaCloud Technologies Pte Ltd,软件工程师
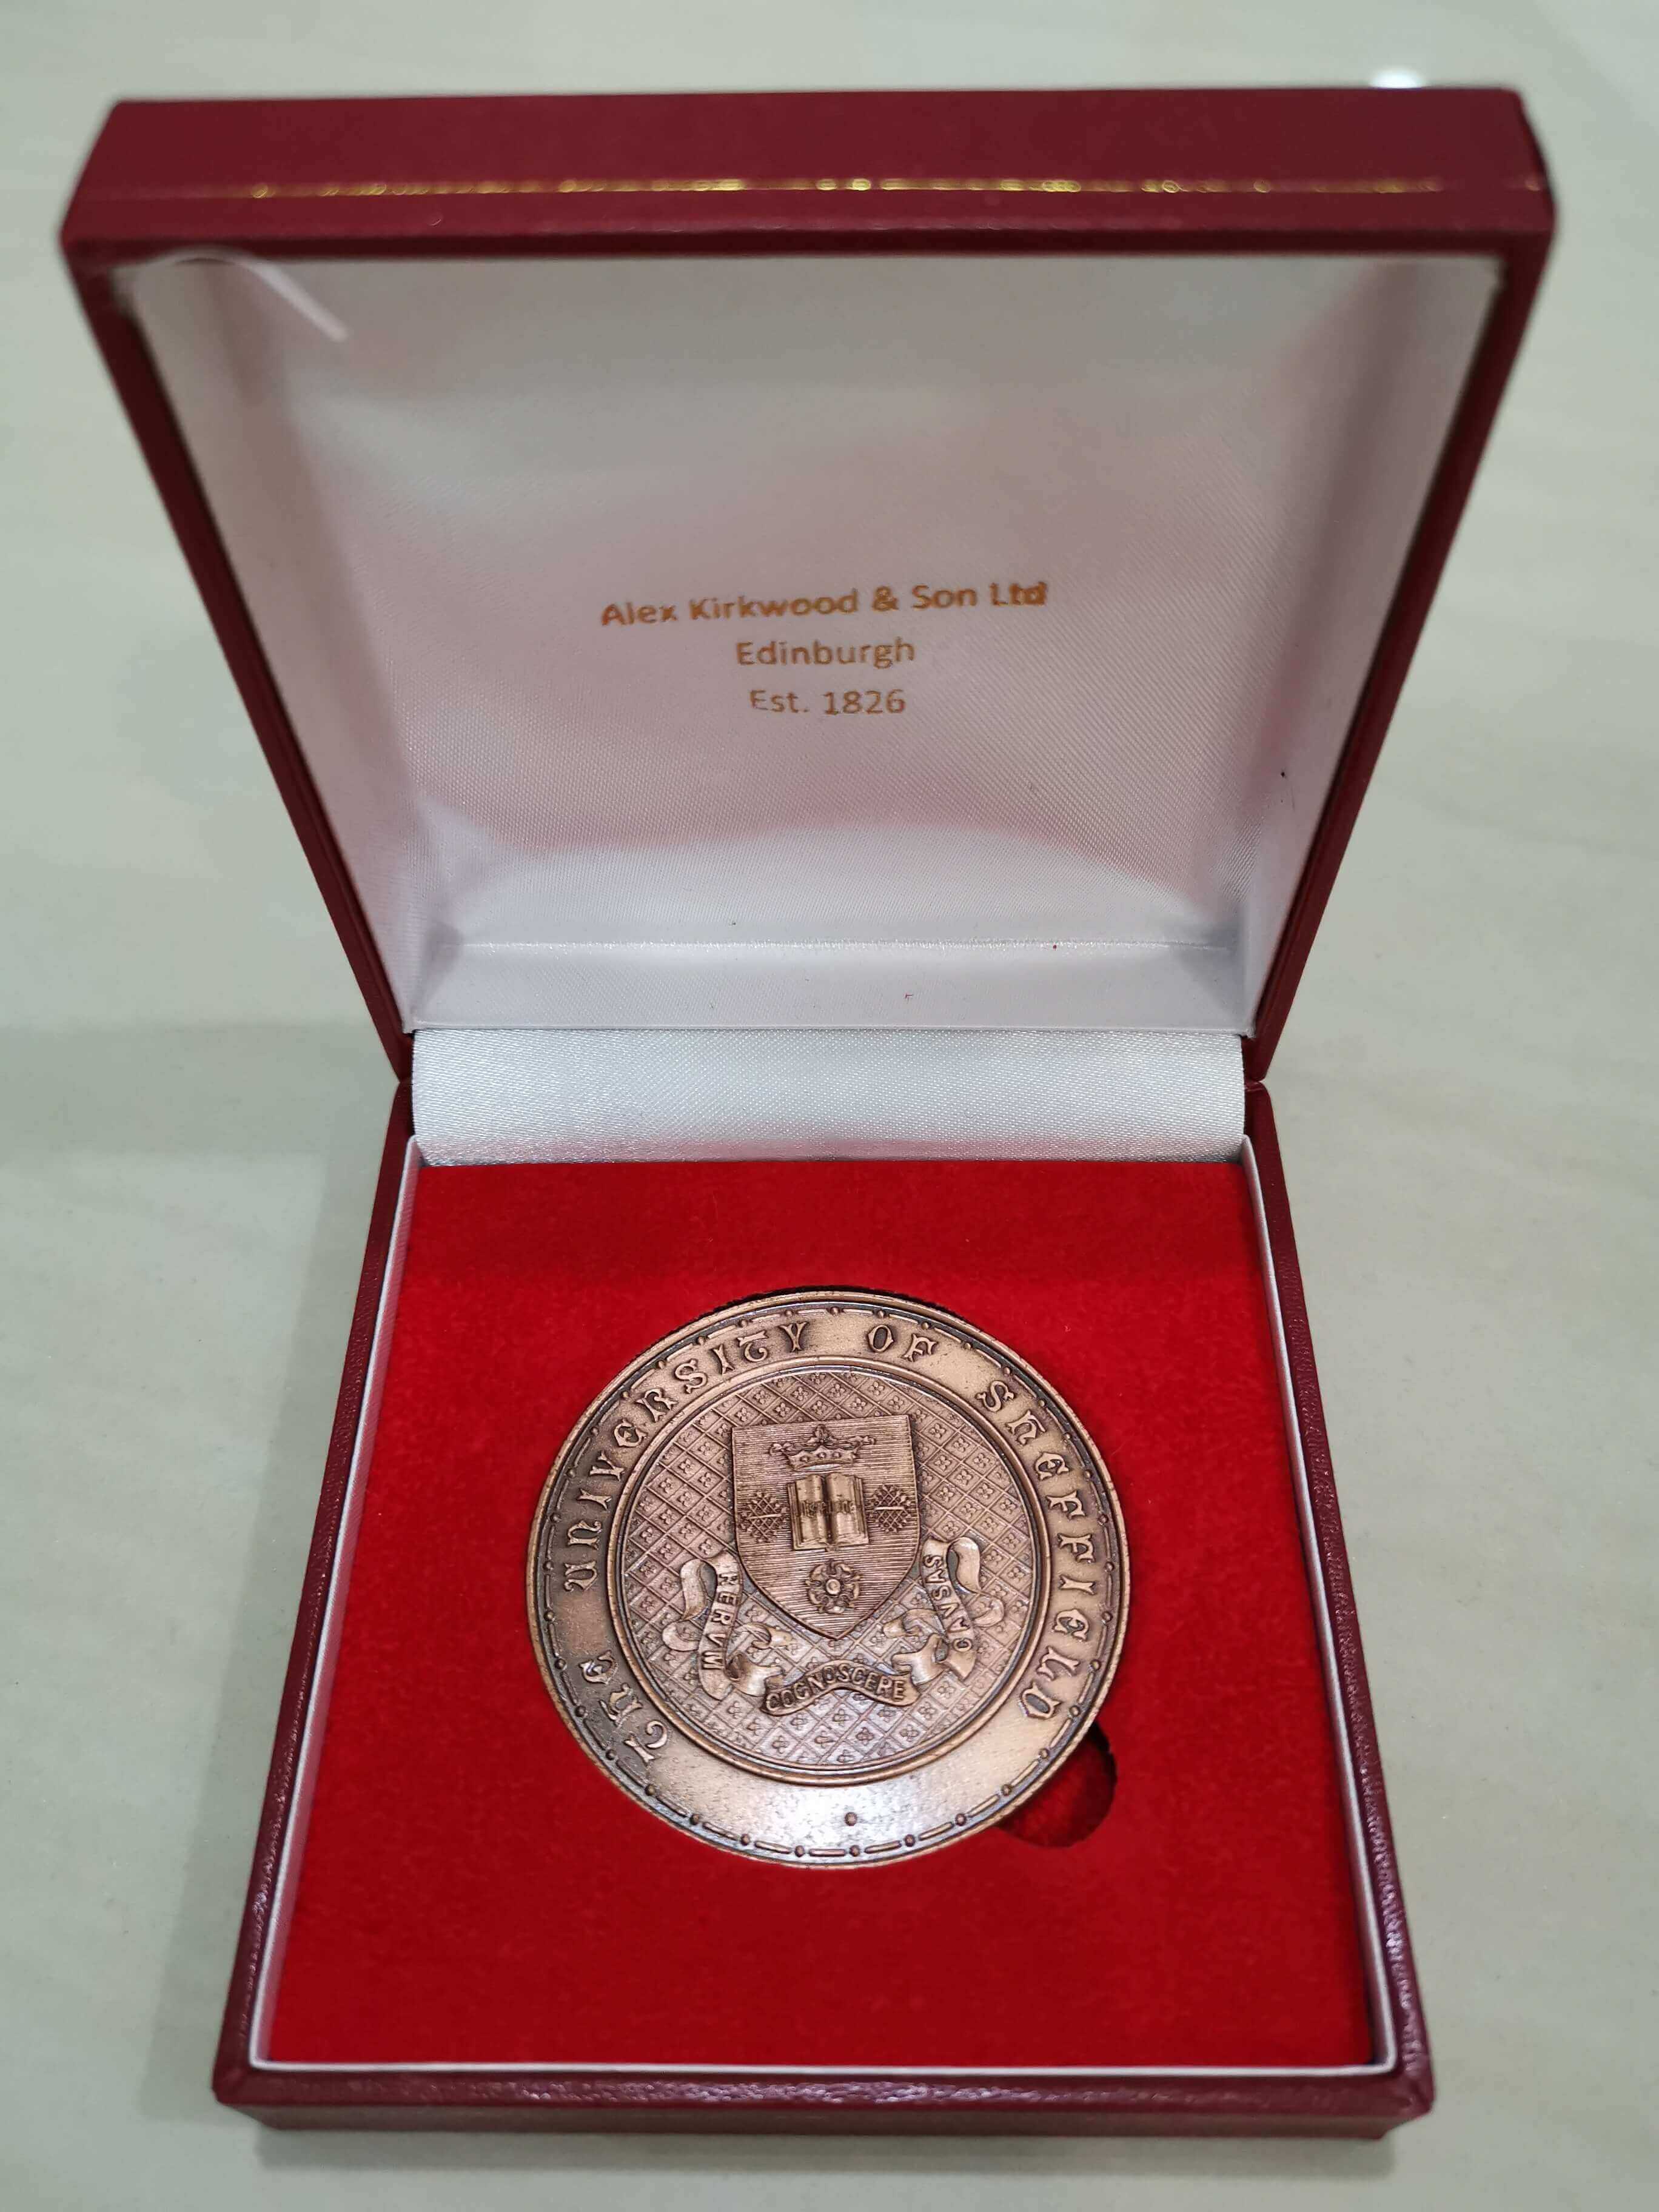
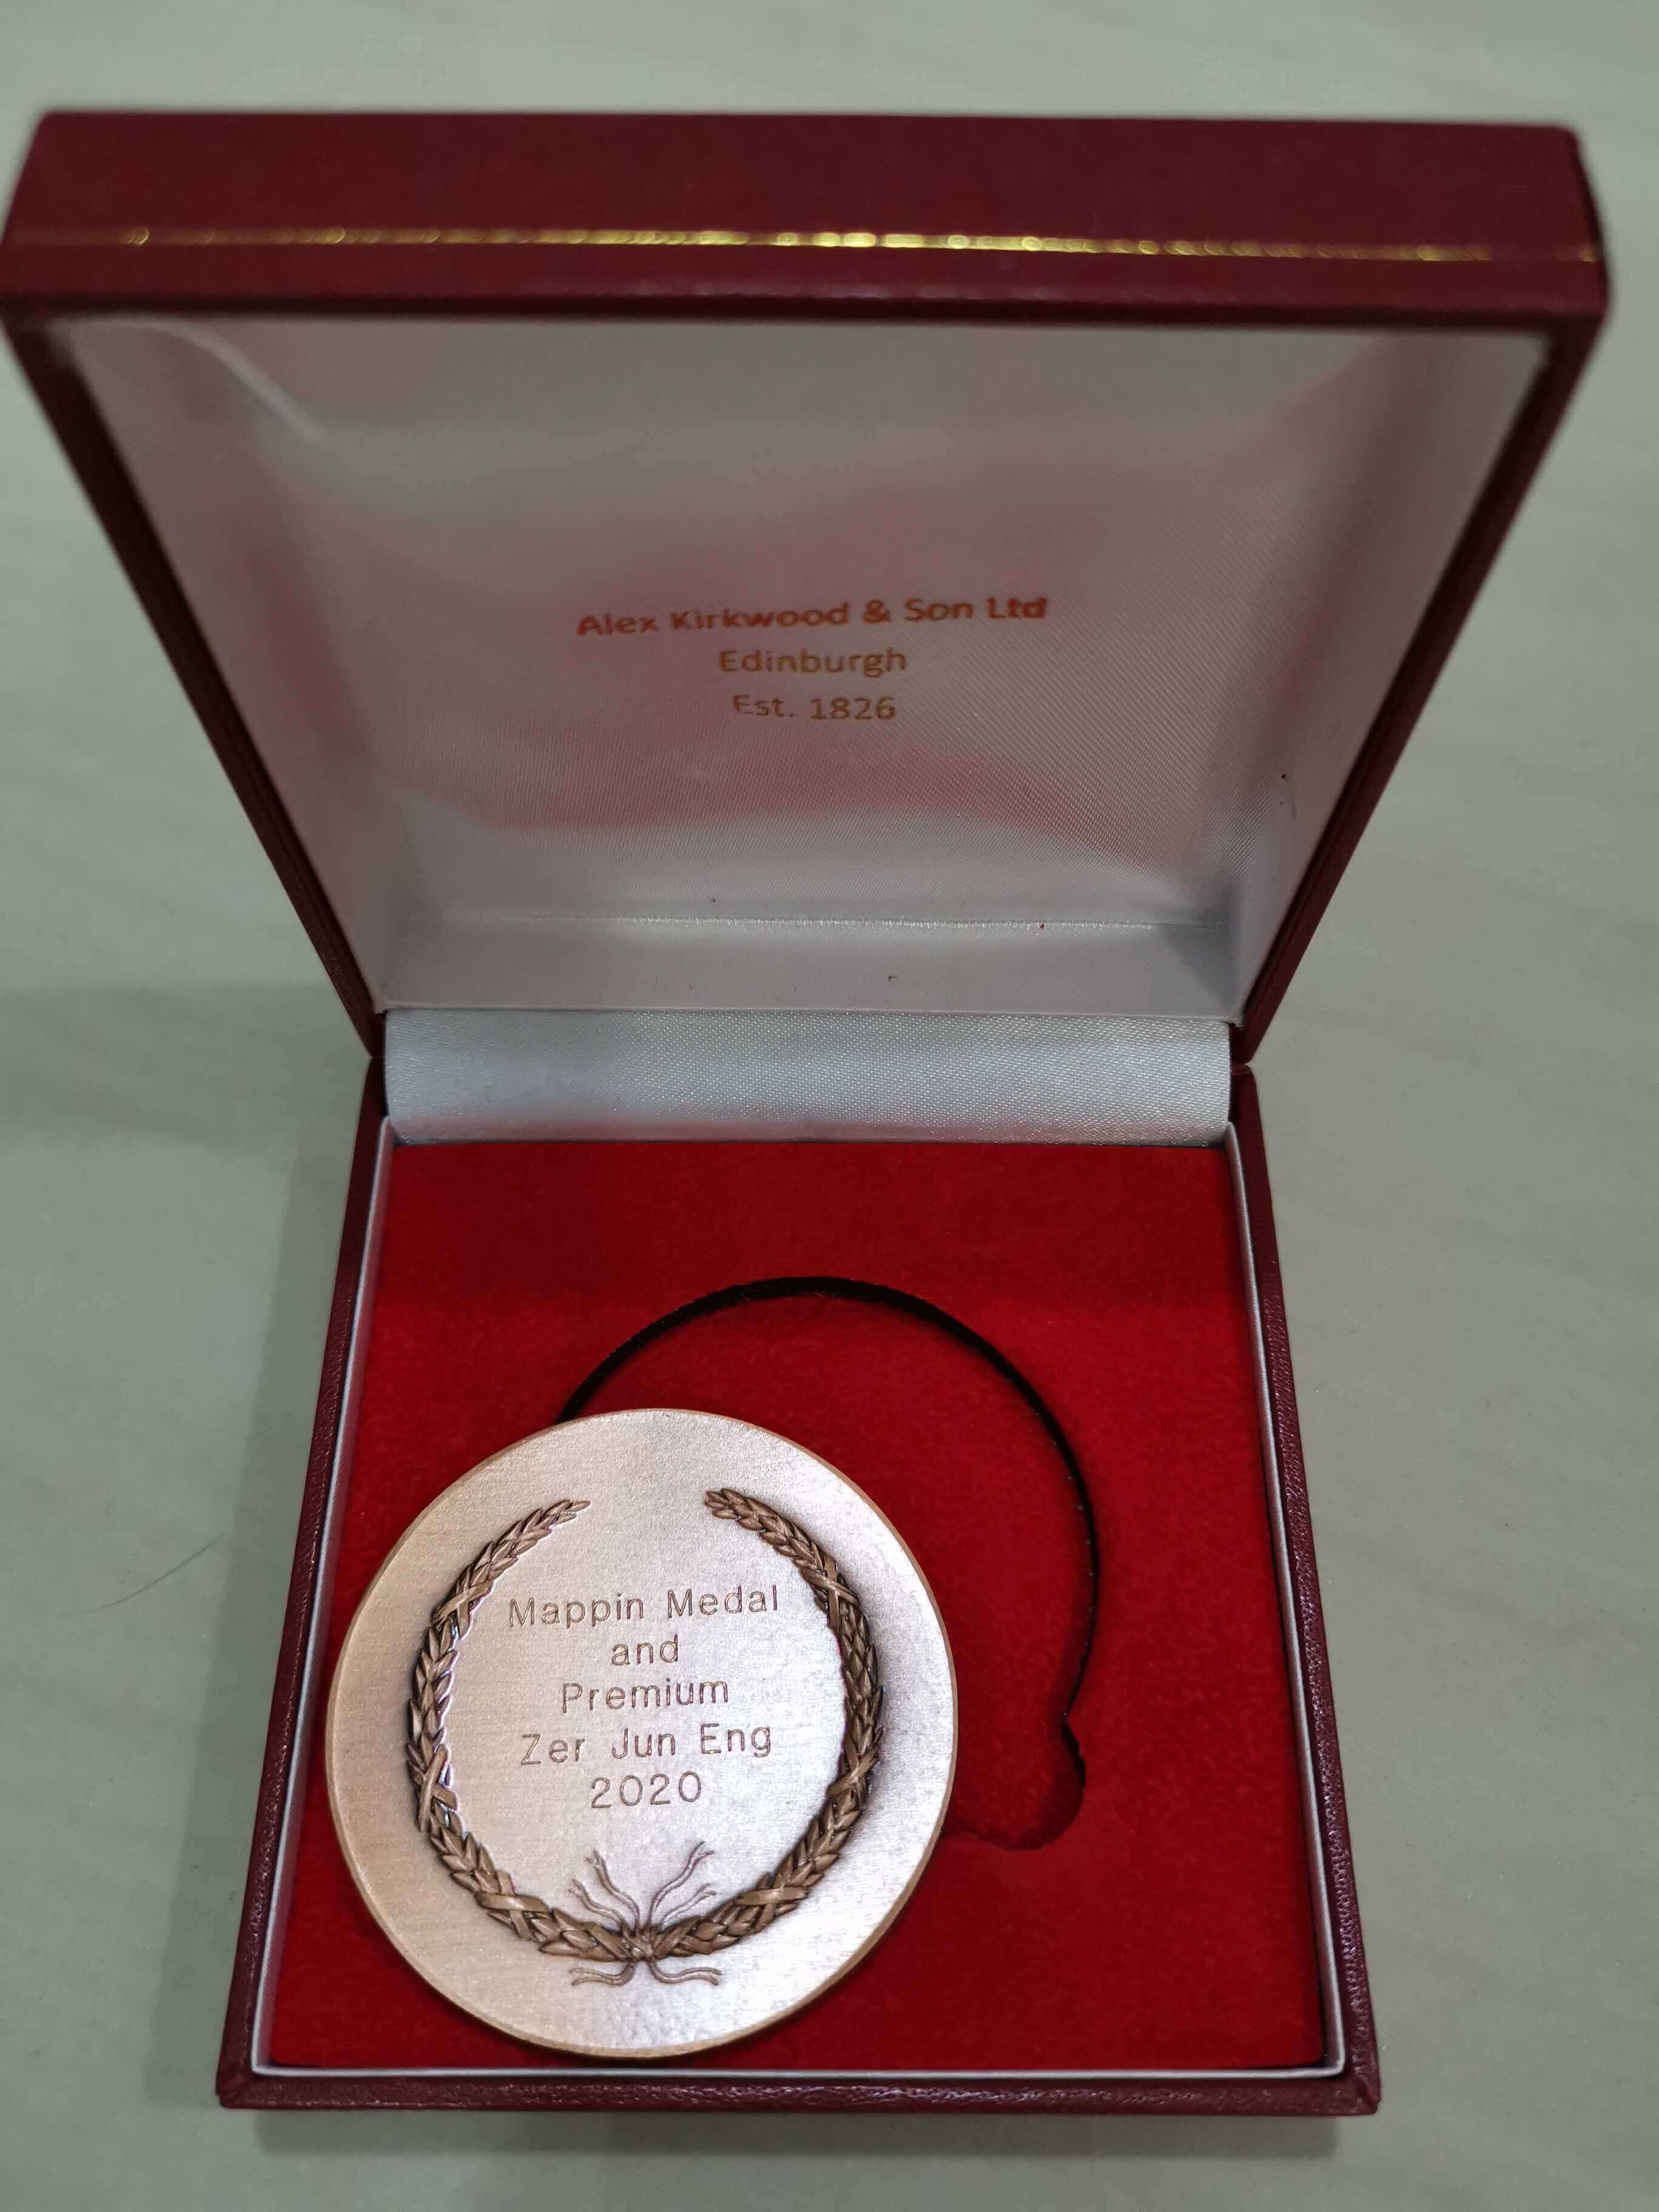
谢菲尔德大学 Mappin Medal 正面,University of Sheffield 1905 Mappin Medal 背面,Zer Jun Eng,2020

University of Sheffield 工学院颁给全系第一名的 Mappin Medal

开场

"在座的老师,请问有谁曾经收到过可疑的邮件、短信或 WhatsApp 消息?"

01

诈骗案例

不是远方的新闻,是学校门口正在发生的事

  1. 01与宽柔中学有关的诈骗事件
  2. 02本地新闻

与宽柔中学有关的诈骗事件

2026 年 2 月 · 星洲日报

急下大订单引猜疑,蛋商识破宽中假校长

  • 盗用校长蔡劲雄的 WhatsApp 头像,冒充"蔡校长"向蛋商订大量鸡蛋
  • 口音不像本地人,说得很急,要求隔天带鸡蛋去面谈
  • 蛋商向认识校长的朋友核实号码,确认不是本人

同一手法近几年反复出现

  1. 冒充校长订饮水机(星洲日报)
  2. 蛋商识破假校长(星洲日报)
  3. 冒充副校长订 30 张双层铁床(中国报)
  4. 诱使校友"转账赚佣金"(东方日报)

校方多次说明:宽中三校采购走官方招标,会有正式文件和签章,校长不会私下用 WhatsApp 向商家下订单。

诈骗事件每天都在发生

02

网络钓鱼

Phishing:假页面、假链接、假身份

  1. 01定义、目的、五种常见手法
  2. 02短信、邮件、重定向链接
  3. 03假网站、现场演示、测验

什么是网络钓鱼

攻击者制作与真实网站几乎一模一样的假登录页,骗取账号和密码。最常见的是假 Gmail、Outlook 和网上银行。

01 骗你的钱

银行卡号、CVV、TAC / OTP,或冒充上司 / 校长叫你转账

02 骗你的账号和身份

邮箱、社交媒体、网银密码,甚至用 IC 号码冒充你去贷款

03 入侵电脑和网络

点链接、下附件,植入恶意软件,再以你的账号为跳板

  1. 邮件假链接、密码过期、包裹警告
  2. 短信假银行、假快递、账户冻结
  3. 即时通讯冒充亲友借钱、假投资群
  4. 语音假冒警方、银行、LHDN
  5. QR 码覆盖商家的真 DuitNow

真正的警方、银行、LHDN 不会要你安装 AnyDesk / TeamViewer,也不会要你把钱转到所谓"安全账户"。

短信钓鱼(Smishing)

马来西亚最常见:假冒银行、快递(Pos Laju、J&T、Ninja Van)、LHDN。

带链接的 SMS,先当诈骗处理。
如何辨别

  • 2024 年 9 月起,MCMC 已禁止短信附带链接;本地银行也不会通过短信发登录链接
  • 正规机构不会通过短信、邮件或 WhatsApp 向你索取密码、TAC 或 OTP
  • 发件人是普通手机号更要警惕。短号也可能被伪造
  • 不要点短信里的链接。打开官方 App,或自己输入官网
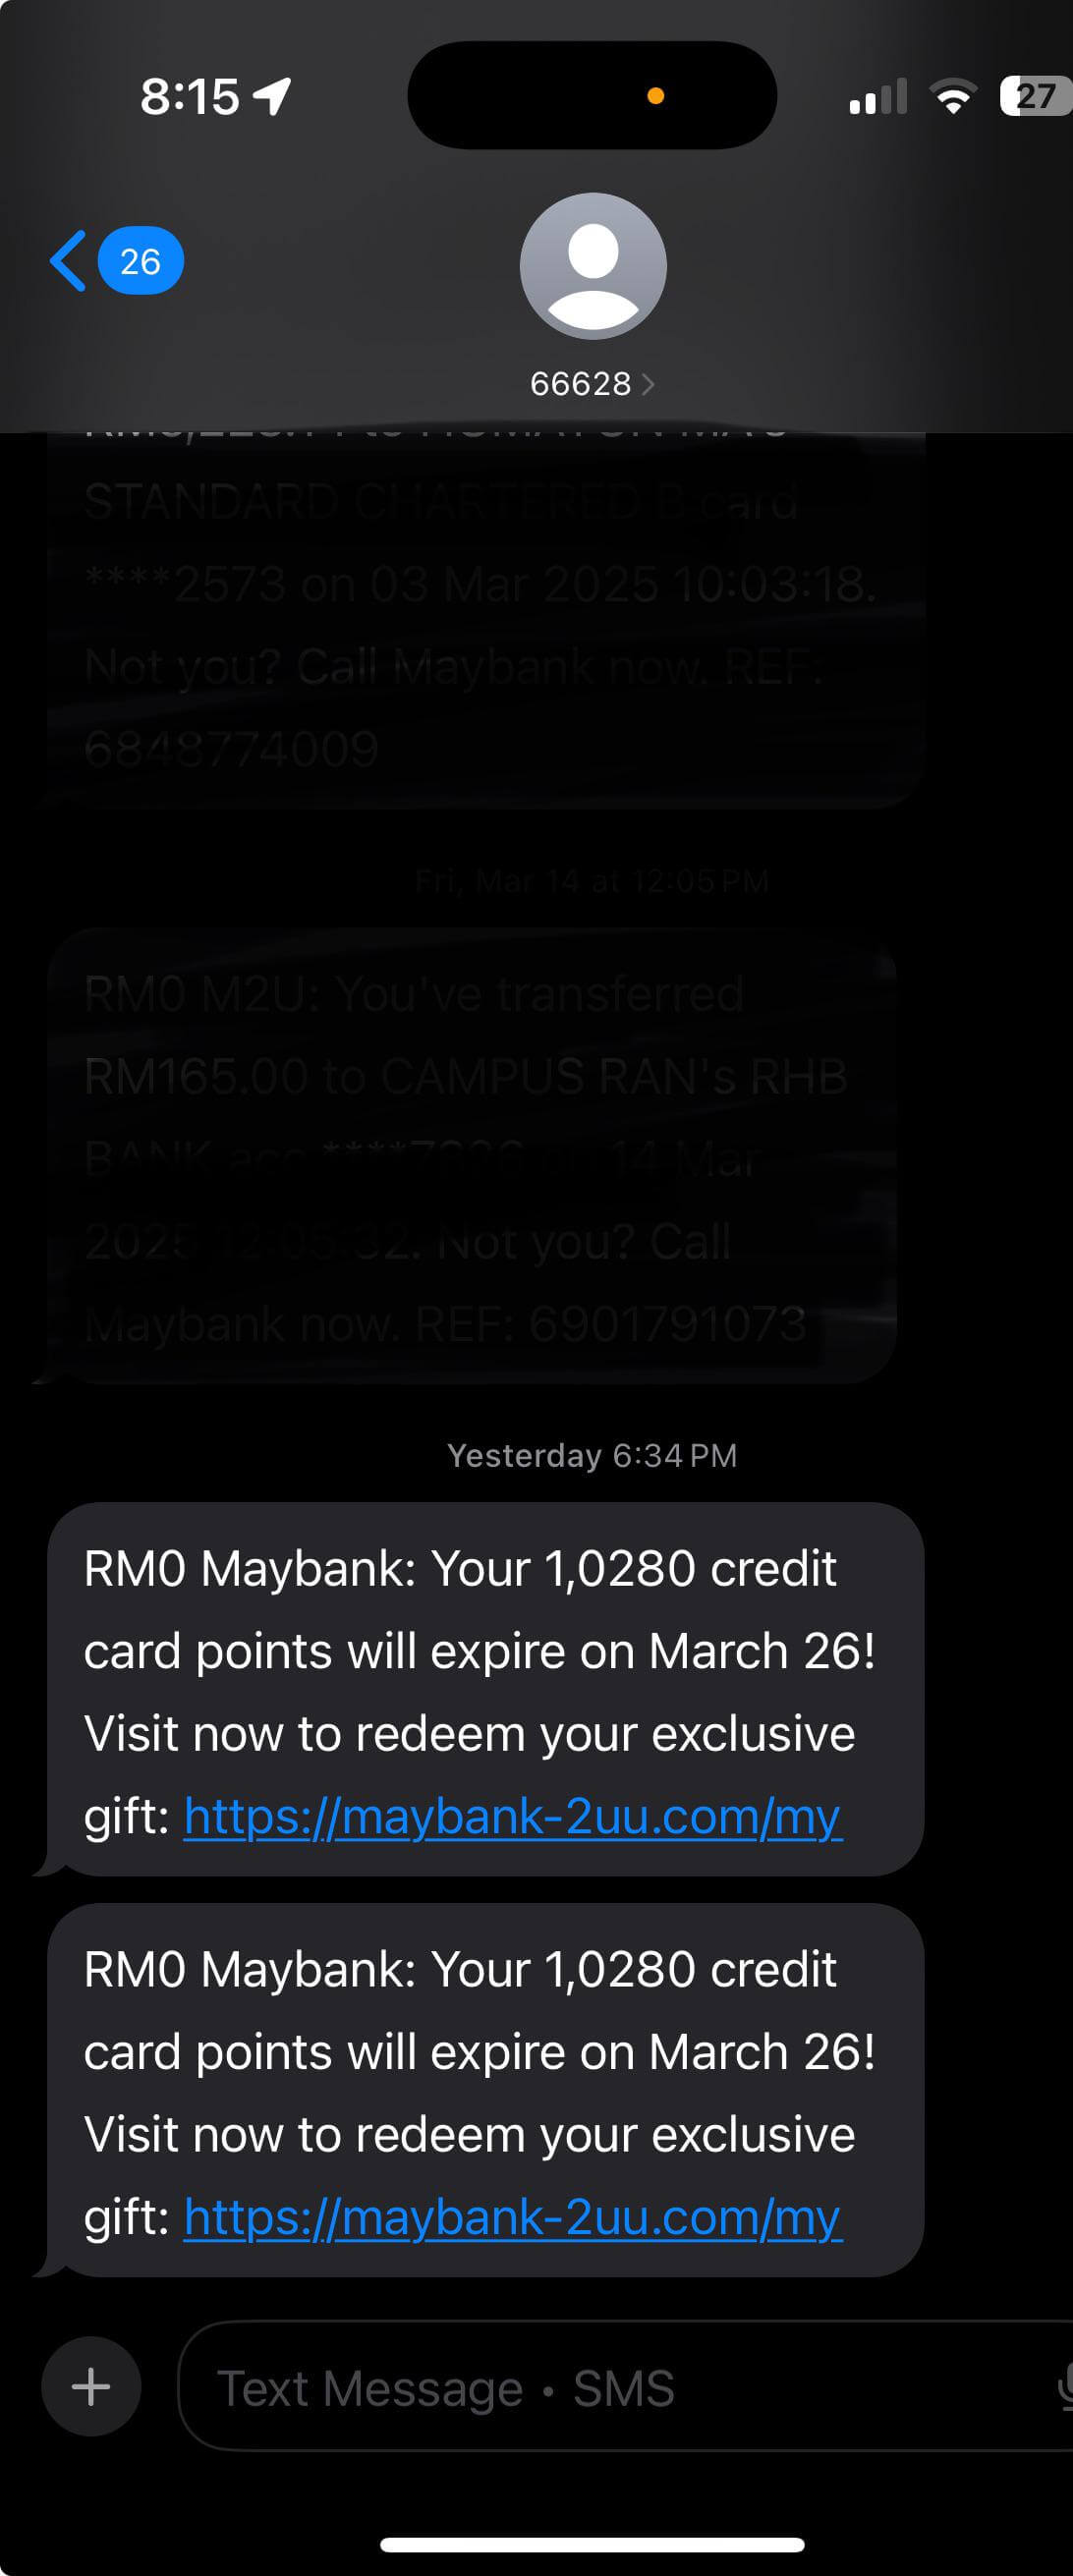
假冒 Maybank 的钓鱼短信,链接为 maybank-2uu.com

电子邮件钓鱼

显示名校长办公室
实际地址unknown.sender.99@gmail.com
主旨紧急:请立即更新个人资料

请于今日 17:00 前点击下方链接,否则账户将被关闭。

立即处理

收件箱里的"发件人名称"可以随便写。要点开看完整电邮地址。

如何辨别

  • 鼠标悬停在链接上(不要点击),看浏览器左下角的实际网址
  • 检查拼写:g00gle.com、maybank2u.com.my.fakesite.com
  • 留意紧迫感:"立即处理!""你的账户将被关闭!"
  • 称呼很笼统(Dear User),却要你马上行动
  • 通过当面或已知的官方号码确认。不要回那封可疑邮件本身

约翰·波德斯塔邮箱钓鱼事件

2016 年美国大选期间,希拉里·克林顿竞选团队主席约翰·波德斯塔(John Podesta)的个人 Gmail 被钓鱼邮件攻破。

经过

  1. 2016 年 3 月 19 日,收到看似来自 Google 的邮件,主旨是 "Someone has your password"
  2. 声称有人在乌克兰尝试登录,要他"立即更改密码"
  3. 改密按钮其实是 bit.ly 缩短链接,指向假登录页
  4. 他转给团队 IT。有人回了"This is a legitimate email"
  5. 当时账户没有开启 2FA。随后大量邮件外泄

启示

  • 看起来很像官方通知,连专业人员都会看走眼
  • 缩短链接会藏起真实网址
  • "立刻改密码"的紧迫感,本身就是手法
  • 问了懂 IT 的人之后,还要确认自己点的是哪一条链接

重定向链接钓鱼

很多大平台会把外部链接先包一层自己的域名:

你看见的
https://l.facebook.com/l.php?u=https://example.com https://www.google.com/url?q=https://example.com
真正打开的 https://example.com

如何辨别

  • 不要只看开头是不是熟悉的大网站
  • 看完整网址里 u=、q=、url= 后面那段
  • 不确定就不要点。改用官方 App,或自己输入官网

假网站

域名抢注(Typosquatting)

注册拼写很像的域名,等你看走眼或打错字。

  • gogle.com、faecbook.com
  • maybank2u.com.net(真站是 maybank2u.com.my)

同形异义字攻击(IDN Homograph)

西里尔字母的 "а"(U+0430)和拉丁字母的 "a"(U+0061),肉眼几乎无法分辨。

exаmple.com 西里尔字母 "а"
example.com 拉丁字母 "a"

浏览器把非拉丁字符域名显示成 xn-- 开头时,往往就是警讯。

如何辨别

  • 自己在地址栏输入官网,或用官方 App;不要从消息里的链接进去
  • 把常用网站加入书签。锁头只表示"有加密",不表示"是官方"
  • 网上银行登录后,核对收款人姓名、商户名称是否对得上

近例:CaptiveCrunch

2026 年 7 月,微软披露攻击者在酒店、会展等公共 Wi-Fi 的登录环境里动手脚,把用户导向仿冒微软服务的域名,进而窃取账号。

出差时尽量用手机热点处理重要登录,也不要在公共 Wi-Fi 上随便点"系统更新"。

图中是 ClickFix:页面伪装成 Google 验证,诱导你打开终端并粘贴命令。真正的 Google 不会这样要求你。
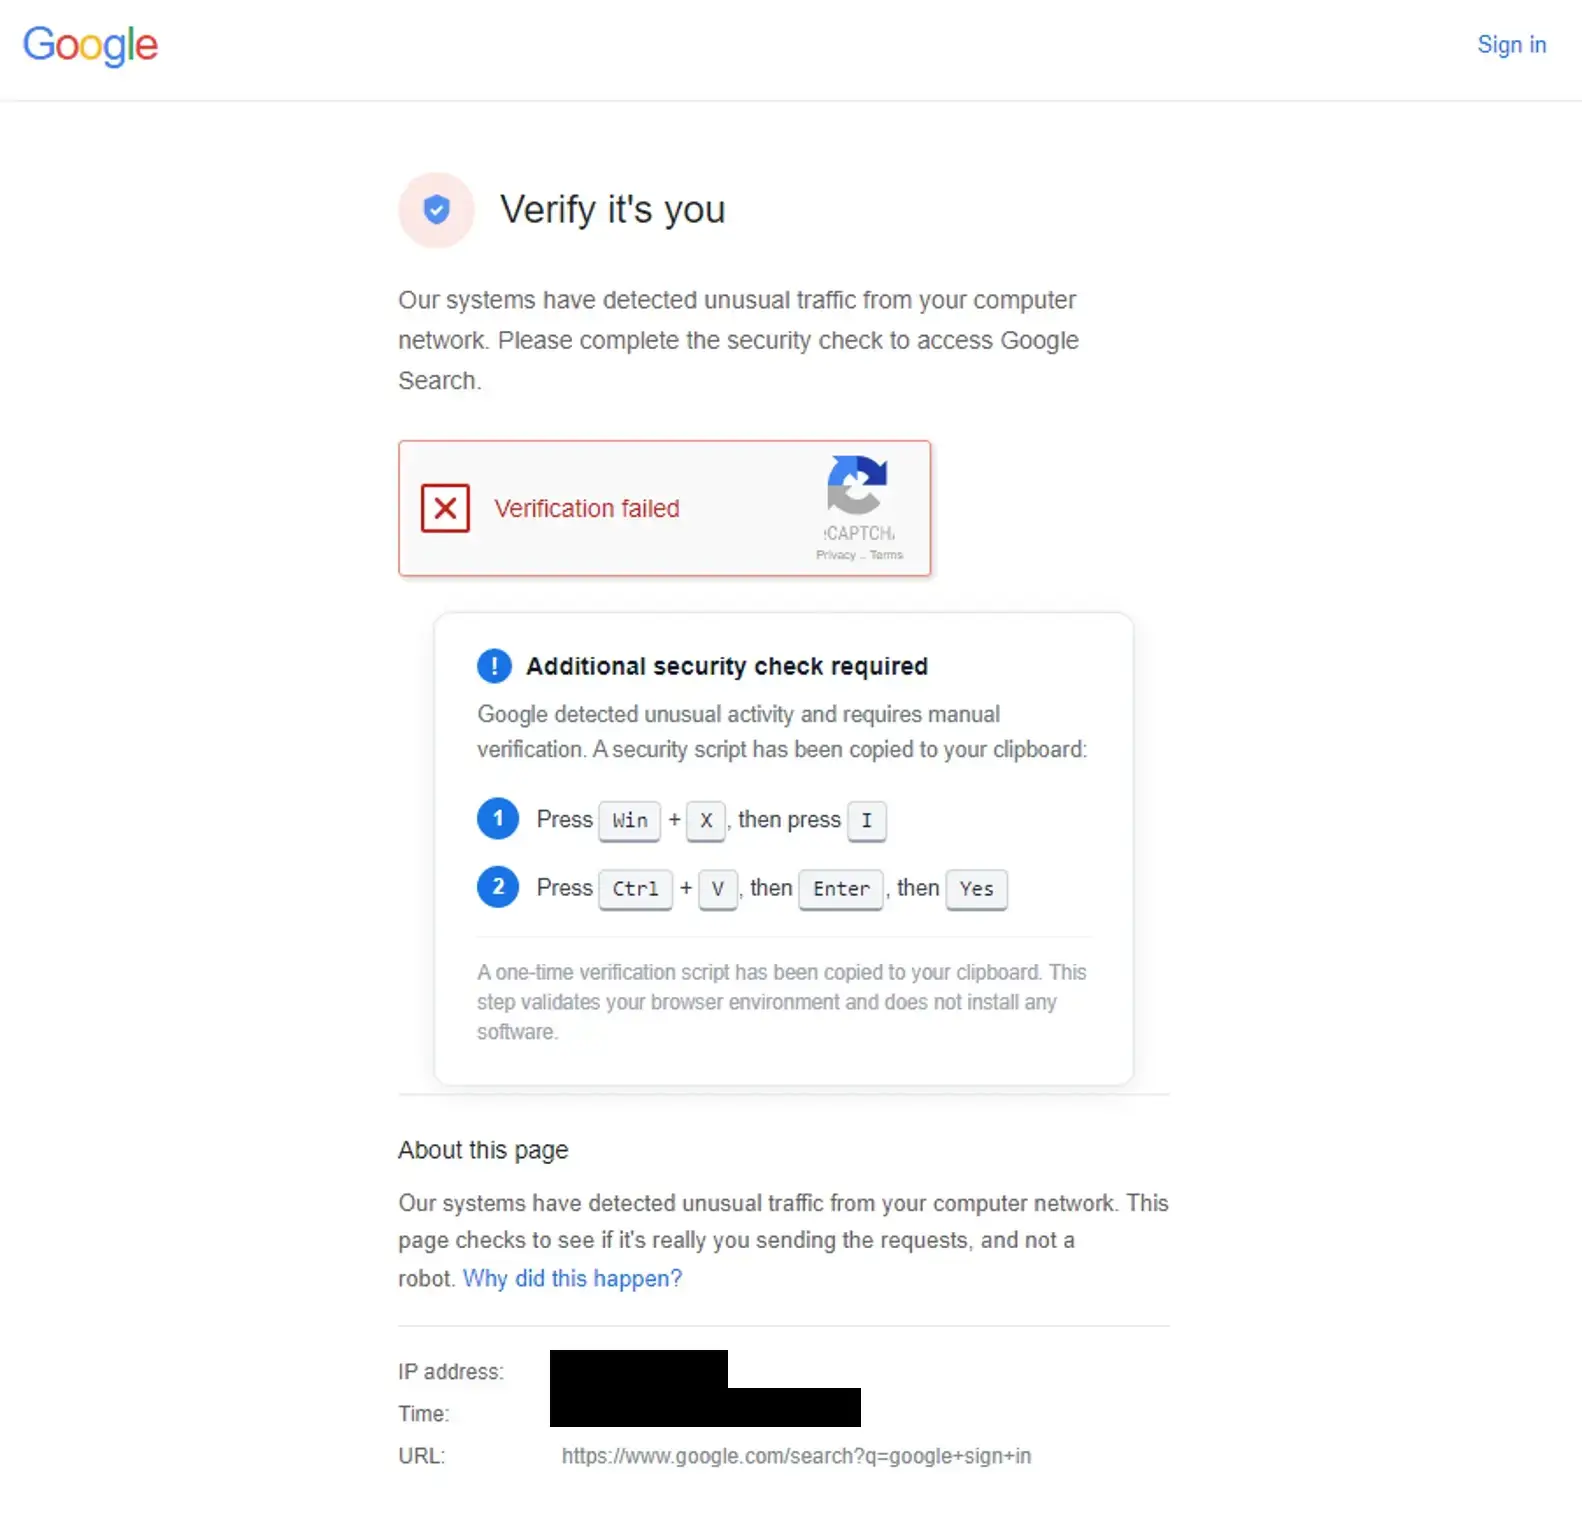
伪装成 Google 验证失败的 ClickFix 钓鱼页

Maybank 安全意识宣传帖

银行自己也在提醒:不要点短信里的链接。

Bank Negara Malaysia 防诈骗意识专页

现场演示:假 Google 登录页

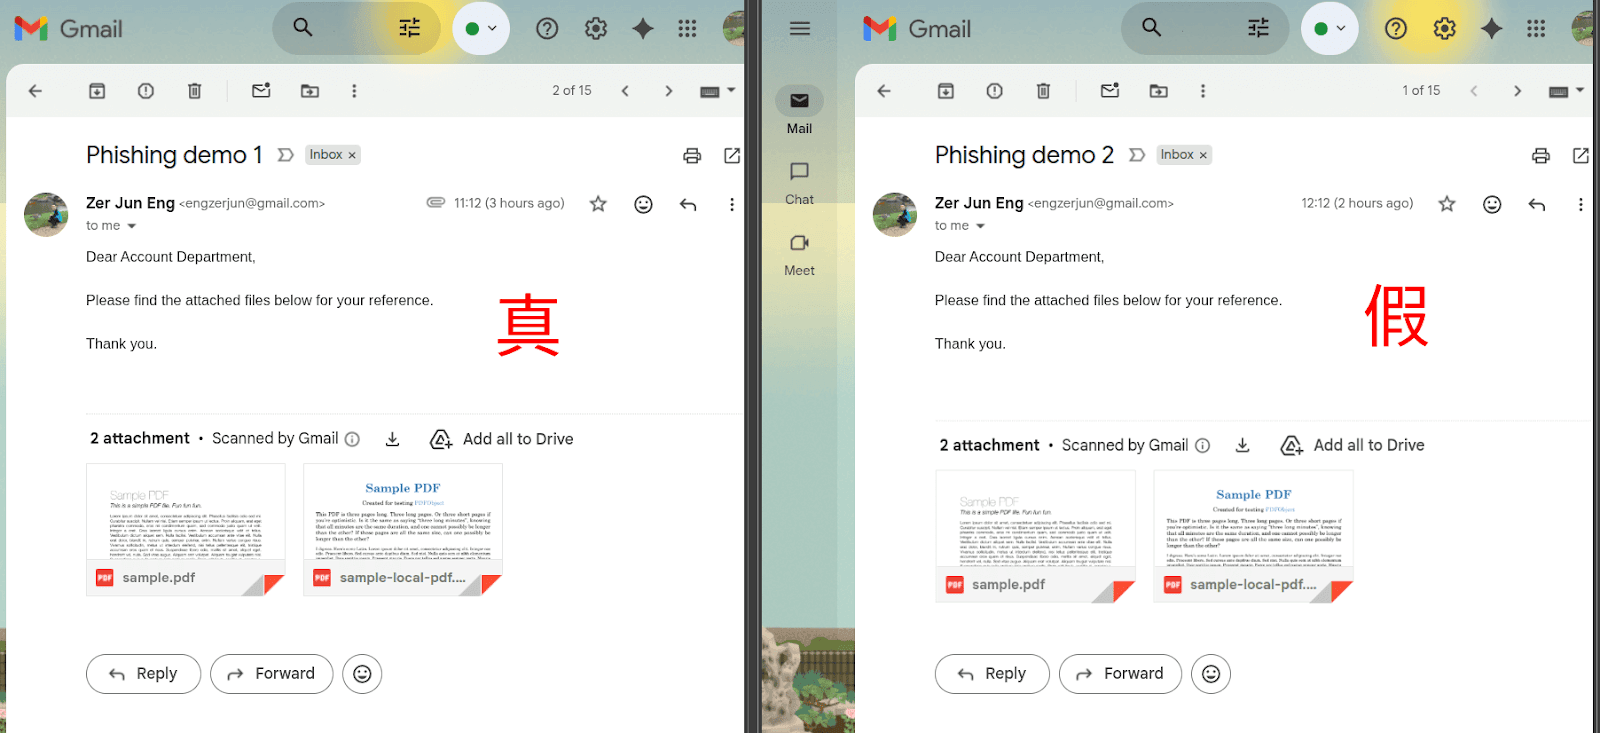
真假 Gmail 邮件对比,左真右假

左:真邮件。右:仿造的邮件界面,"附件"其实是图片。

小测验

Google Phishing Quiz(10 题)

https://phishingquiz.withgoogle.com/

参考资料

03

恶意软件

Malware:点一下,电脑就不是你的了

  1. 01常见类型:勒索、木马、间谍、广告
  2. 02传播途径与防范
  3. 03Session Cookie 与账号接管

常见类型

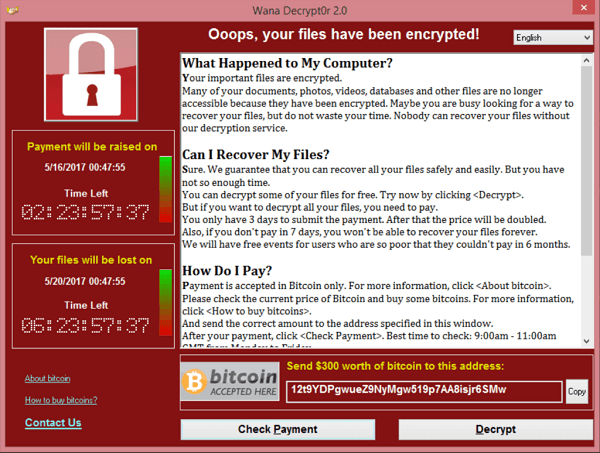
  1. 勒索软件(Ransomware):加密文件,要求付赎金。2017 年 WannaCry 影响 150 多个国家
  2. 木马程序(Trojan):伪装成正常软件,安装后窃取资料或开后门
  3. 间谍软件(Spyware):记录键盘输入、截屏、窃取密码
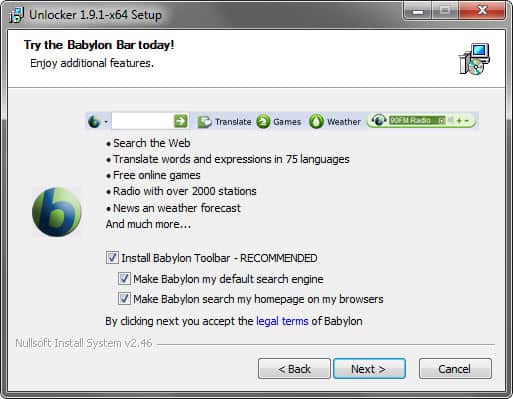
  4. 广告软件(Adware):插入广告,篡改主页和搜索引擎
WannaCry 勒索软件界面 Unlocker 安装向导预勾选 Babylon Toolbar

传播与防范

常见传播途径

  • 邮件附件(例如 员工薪资表.xlsx.exe)
  • 盗版软件、破解软件
  • 可疑网站上的"立即下载"按钮
  • 来路不明的 USB 闪存盘

如何防范

  • 安装杀毒软件,并保持系统和软件更新
  • 浏览器安装 uBlock Origin 或 AdGuard
  • 不要安装来路不明的软件,包括"破解版"
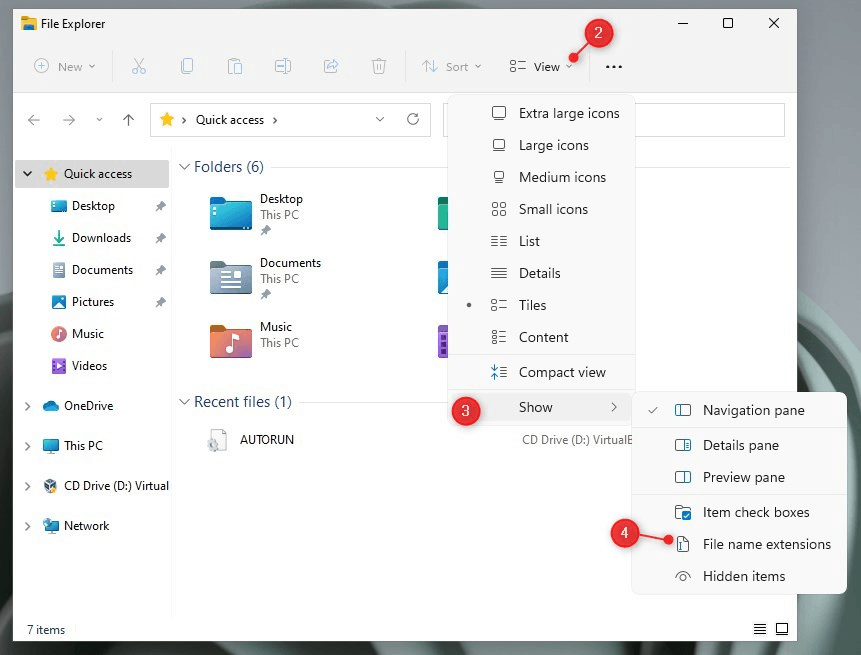
  • 启用"显示文件扩展名",避免被 .xlsx.exe 骗过
Windows 11 显示文件扩展名的步骤

Windows 11:View > Show > File name extensions

Session Cookie 与账号接管

登录网站后,浏览器会保存一串会话 Cookie,相当于已经盖过章的通行证:有它,就等于已经通过密码和 2FA。专门偷这些通行证的恶意软件一旦得手,不必再输入密码,2FA 也拦不住。

01 不要乱装软件

来路不明的程序、浏览器扩展、"破解版",都可能把通行证偷走。

02 检查已登录设备

发现陌生装置立刻登出,并改密码。

03 公共电脑要登出

用完一定要登出,不要勾选"记住我"。

参考资料

04

密码安全

Password Security:密码会泄漏,第二层才是底线

  1. 01危险习惯与建议做法
  2. 02双因素认证:短信、认证器、实体密钥

密码习惯

危险的做法

  • 简单密码:123456、password、abc123、生日、手机号
  • 所有账户用同一个密码(一处泄漏,处处沦陷)
  • 把密码写在便利贴上,贴在显示器边

建议做法

  1. 启用 2FA:即使密码被盗,没有第二重验证也无法登录
  2. 长且独特:每个账户一组不同的密码。浏览器内置、Bitwarden、Proton Pass 都可以当起点
  3. 不要用真实答案填安全问题:母亲的姓名、宠物名、生日往往公开可见

查一查有没有泄漏过:https://haveibeenpwned.com/ 。若查到中招,立刻改掉该密码,并检查其他用过同一组密码的账户。

双因素认证(2FA)

你知道的(密码)+ 你拥有的(手机、认证器、实体密钥)。安全程度由低到高:

01 短信验证码

最常见,也最容易被截获。电话号码被转到别人的 SIM 卡上(SIM Swapping),或手机被植入了木马程序,对方就能收到验证码。

62666 · 刚才

Your OTP is 482193. Do not share this code.

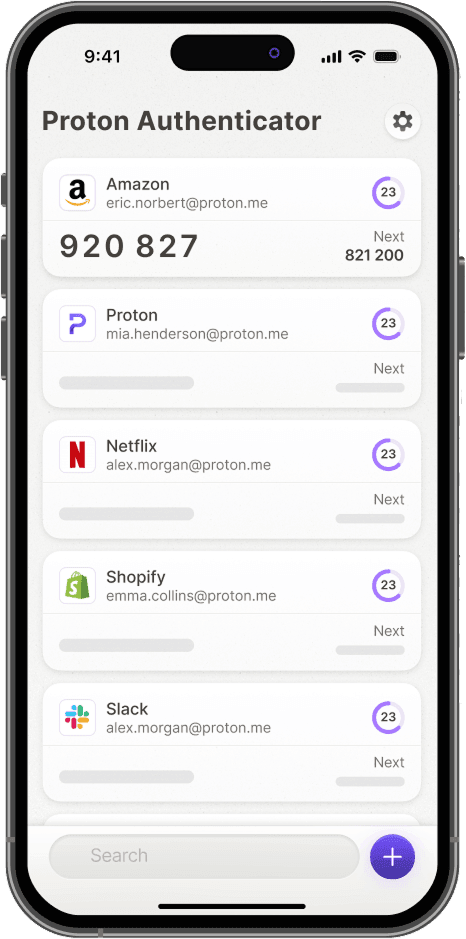
02 认证器应用

验证码在手机本地生成,不走短信。

Proton Authenticator 应用界面
03 实体密钥

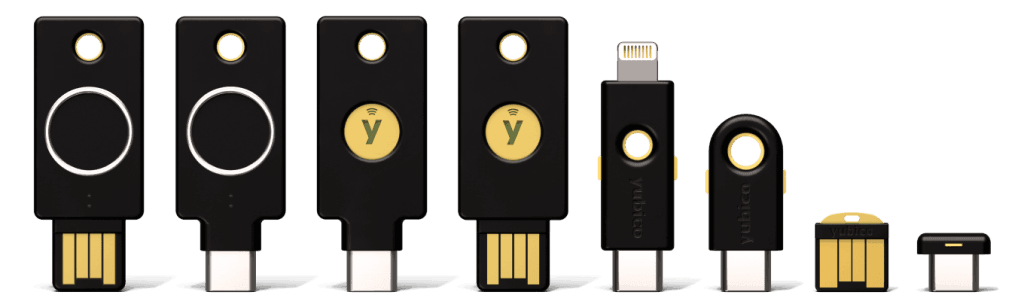
Public Bank SecureSign、YubiKey。后者会核对网站真伪,假登录页骗不走。
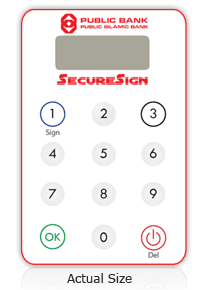
Public Bank SecureSign 硬件令牌 YubiKey 系列安全密钥

至少为邮箱、社交媒体、网上银行,以及任何与金钱、学校行政有关的账户开启。

参考资料

05

社会工程

Social Engineering:骗的不是系统,是人

  1. 01假托、诱饵、尾随,以及校园场景
  2. 02社交媒体隐私:公开什么、不公开什么

什么是社会工程

社会工程往往比直接入侵网络更常见,也更容易得手。技术再强,人也可能是最薄弱的一环。

常见手法

  1. 假托(Pretexting):假装学校 IT 要密码"升级系统";或假装校长用 WhatsApp 下订单
  2. 诱饵(Baiting):停车场"掉"一支贴着"员工薪资表"的 USB
  3. 尾随(Tailgating):假装忘了带门禁卡,请你帮忙开门

校园里特别要留意

  • 家长 WhatsApp 群里的短链、"补缴费"、假通知
  • 来路不明的 USB
  • 学生交来的附件:先看扩展名

利用信任、恐惧、好奇、贪婪,诱使你交出不该交的信息、打开不该打开的网站,或把钱转给犯罪分子。

社交媒体隐私风险

  • 过度分享个人信息,等于给骗子提供定制钓鱼的素材
  • 这些信息可用来猜安全问题、伪造身份,或写一封"只可能是认识你的人才知道"的消息

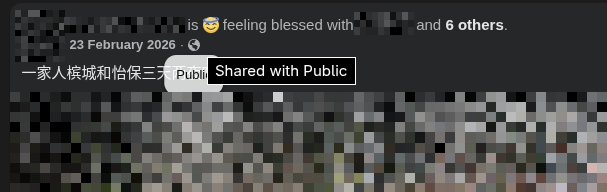
假期行程发成 Public,等于告诉所有人这家人这几天不在家。

应避免公开发布

  • 身份证号码(IC)、护照
  • 实时位置、完整行程
  • 工作证、带条码的学校证件
  • 孩子的全名、学校、班级

建议做法

  • 把"所有人可见"改成朋友或更小范围
  • 限制谁可以在帖子里标记你
  • 不要随意接受陌生人的好友请求
  • 校长、议员、校友私讯谈转账,先当假账号
隐私设定为 Public 的家庭旅行帖,提到槟城和怡保

设定是 Public。任何人都能看见行程。

参考资料

06

表姑被骗

亲友冒充 + 紧急借钱。损失近 RM 5,000。

  1. 01只凭声音,把陌生号码存成了"父亲"
  2. 02医院背景音、急着用钱、TNG 转账
  3. 03收款户口的名字不是当事人

经过

  1. 诈骗分子用陌生号码打电话给表姑。表姑只凭声音,误以为是我父亲
  2. 对方说电话号码已经换成这个新号码。表姑把陌生号码存成了我父亲
  3. 一个多星期后再次打来,背景很嘈杂,还能听到类似医院心电监护仪的声音
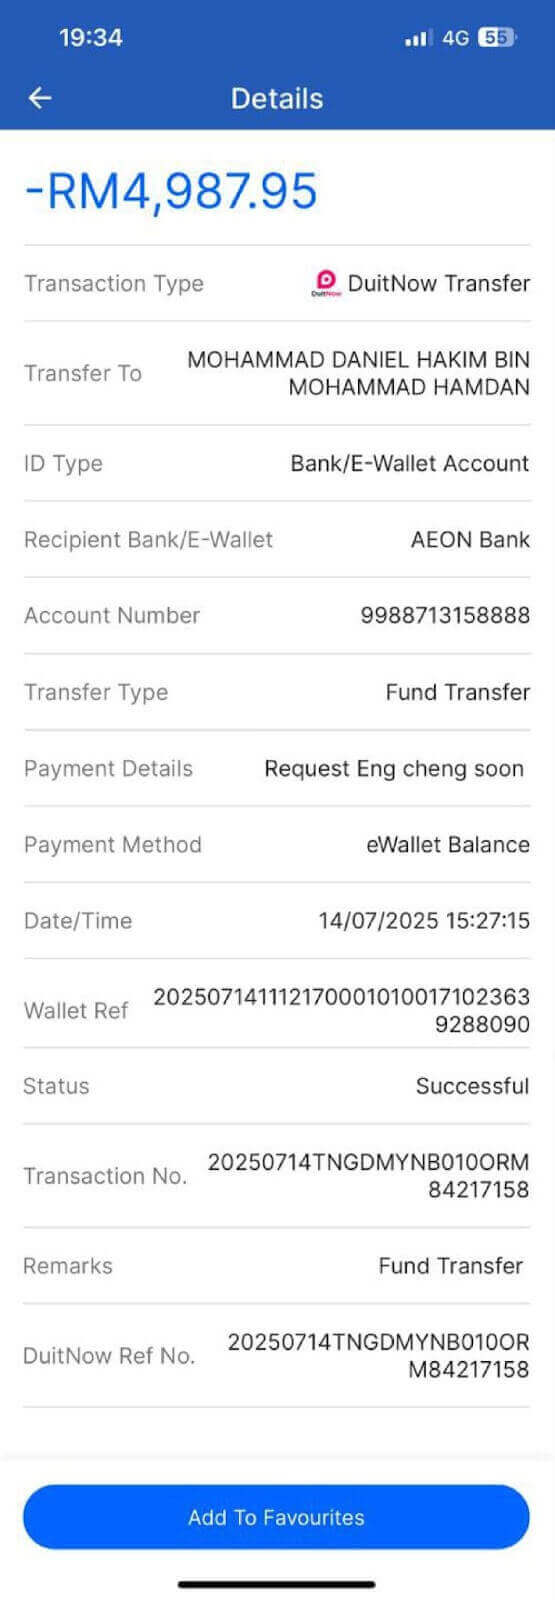
  4. 声称人在医院、急着用钱。表姑从 TNG eWallet 转了 RM 4987.95
  5. 转账时没注意到收款户口的名字不是我父亲
  6. 几个小时后,用原来的号码打给父亲确认,才发现被骗
Touch n Go eWallet 转账回条,金额近五千令吉

收款户口的名字不是当事人

  • 01 声音不可靠 对方说"换新号码",必须用原来的号码或当面核实
  • 02 看收款人 转账前看清姓名;对不上就停
  • 03 经典话术 "医院、急用钱、先别告诉家里人"
  • 04 背景音可伪造 现在连 AI 仿声都做得到

07

被骗了怎么办

997

国家诈骗应对中心 NSRC

  1. 01已经转账:冻户口、打 997、留证据
  2. 02账号或电脑可能被入侵:先切断访问

先分两种情况

若已经转账:抢时间

  1. 马上联系银行或电子钱包官方热线,要求冻结户口、拦截交易
  2. 打 997 向 NSRC 举报。越快越好
  3. 保存转账回条、聊天记录、电话号码、收款户口
  4. 可在 Semak Mule 查询该电话或银行户口是否已被标记
  5. 需要时到警局做报案记录

若账号或电脑可能被入侵:先切断访问

  1. 立刻更改密码,并登出所有装置。同一密码的其他账户也要改
  2. 启用 2FA(若尚未开启)
  3. 若是学校 / 工作邮箱被入侵,马上通知学校 IT
  4. 钓鱼网站、恶意软件还可向 MyCERT Cyber999 报告

无论哪一种:停止与对方联络。不要再转"手续费""解冻费"去追钱。

总结:网络安全黄金法则

习惯比工具更重要

  1. 三思而后点 不要轻易点击链接、打开附件、扫描 QR 码
  2. 验证再信任 涉及资金、密码或敏感资料,务必通过其他独立渠道确认
  3. 密码要独特 重要账户各自使用长且不同的密码
  4. 开启 2FA 邮箱、社交媒体、网银都要开
  5. 不要贪小便宜 "太好以至于不像真的",往往就不是真的
  6. 有疑问就问 宁可先停手,去问懂 IT 的人

问答

Q&A

感谢各位老师的聆听与参与。日常遇到的可疑情况,也欢迎提出来。